Atacuri informatice cu ajutorul AI lovesc bănci, creditori și firme cripto, din Coreea de Sud până în America Latină
Un șir de atacuri informatice asupra firmelor financiare din ultimele săptămâni arată cum inteligența artificială face pirateria mai rapidă și mai ieftină. Anchetatorii spun că unelte AI au fost folosite împotriva unor bănci din Coreea de Sud și America Latină și pentru clonarea unei voci într-o fraudă de 95 de milioane de euro la o bancă italiană, în timp ce creditori din India, o platformă de tranzacționare din Japonia, bursa cripto Bitget și autoritățile din Australia se confruntă cu propriile atacuri și avertismente. Incidentele sunt separate și nu au fost legate de un singur grup.
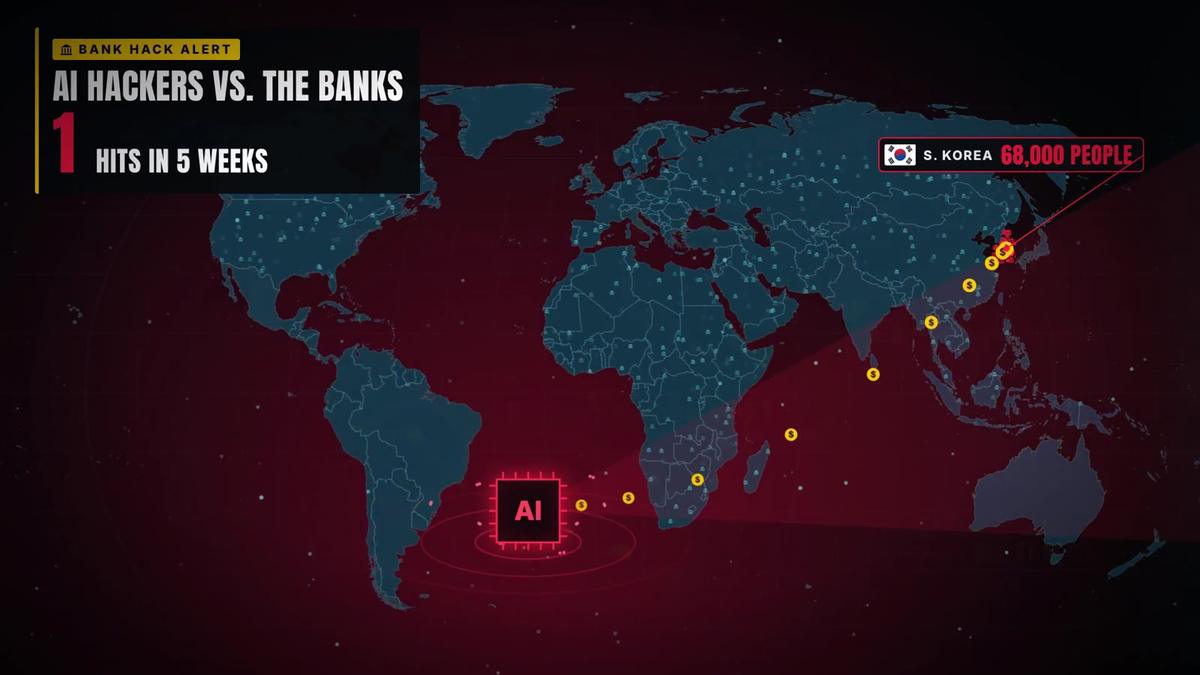
Bănci, creditori și platforme cripto din mai multe țări au fost lovite de atacuri informatice în ultimele săptămâni, iar în mai multe cazuri anchetatorii spun că atacatorii s-au folosit de inteligența artificială. Incidentele sunt separate, iar autoritățile nu le-au pus pe seama unui singur grup, dar împreună au determinat guverne și bănci centrale să trateze pirateria cu ajutorul AI ca pe o amenințare la adresa sistemului financiar.
Harta animată a atacurilor:
🚨 BREAKING: Hackers are hitting banks in 7 countries at the same time.
— @USronaldcarter October 29, 2026
Coreea de Sud a fost cel mai grav afectată. Anchetatorii din Seul au găsit urme ale Artex AI, un instrument de testare a securității dezvoltat în China, în atacurile asupra unor bănci mari, a relatat Wall Street Journal; firma de securitate CrowdStrike spune că atacatorul a folosit și agenți Claude. Până pe 14 octombrie, Comisia pentru Servicii Financiare număra 16 firme afectate, între care băncile Shinhan, KB Kookmin, BNK Busan și Hana, și circa 100.000 de înregistrări expuse. Pe 28 octombrie, Daishin Securities a anunțat că datele a 38.490 de clienți au fost compromise, iar bursa cripto Bithumb și Mirae Asset Global Investments au raportat incidente, numărul firmelor identificate public ajungând la 20, potrivit The Korea Times.
În America Latină, firma de securitate Straiker spune că o grupare infracțională veche, cunoscută drept CyberCartel, și-a construit un sistem de atac pe modele AI comerciale, între care Claude (Anthropic), Grok (xAI) și Kimi (Moonshot AI), și l-a îndreptat spre peste 400 de bănci, procesatori de plăți și alte ținte financiare. Straiker subliniază că cifra se referă la ținte, nu la breșe confirmate; firma a găsit o bază de date cu credențiale furate și spune că Anthropic a tăiat accesul grupării la Claude.
În Italia, escrocii au folosit un mesaj WhatsApp fals, aparent de la directorul general al Intesa Sanpaolo, Carlo Messina, și vocea clonată cu AI a unui avocat cunoscut pentru a convinge Fideuram, banca privată a grupului, să transfere în străinătate circa 95 de milioane de euro, a relatat Reuters în septembrie. Frauda a avut loc în februarie; aproximativ 53 de milioane au fost recuperate, iar circa 36 de milioane lipsesc în continuare, după ce au fost convertite în criptomonede. Procuratura din Milano anchetează cazul.
În India, creditori nebancari mai mici au pierdut în circa două luni aproximativ 300 de crore de rupii (3 miliarde de rupii) în atacuri informatice, cu aproape 150 de plângeri depuse, a relatat The Economic Times pe 29 octombrie, citând oficiali. Agenția națională de securitate cibernetică CERT-In avertizase pe 9 octombrie că atacatorii exploatează aplicații și interfețe de plată vulnerabile, fură credențiale bancare și fac transferuri neautorizate. Oficialii au avertizat că uneltele AI ar putea face astfel de fraude mai ușoare.
În zona cripto, Bitget a anunțat pe 24 septembrie că din portofelele sale „hot” și „warm” au fost luate circa 351,6 milioane de dolari, cifră ridicată ulterior la 387,5 milioane. Bursa spune că atacatorul a falsificat date de transfer într-un sistem intern și suspectează hackeri nord-coreeni; nu a spus că a fost folosită inteligența artificială. În Japonia, hackerii au pătruns în serviciul cloud al GMO Internet pentru tranzacționare automată pe piața valutară, ceea ce ar fi putut expune până la 26.739 de servere, și au cerut 50 de milioane de dolari în cripto, bani pe care compania a refuzat să-i plătească. Cinci brokeri valutari au raportat pierderi ale clienților, iar premierul Sanae Takaichi a cerut pe 26 octombrie un pachet de urgență pentru securitate cibernetică. Fondatorul GMO, Masatoshi Kumagai, a spus că AI a coborât dramatic ștacheta pentru atacurile sofisticate.
În Australia, raportul anual al Australian Signals Directorate, publicat pe 27 octombrie, arată că agenția a trimis în 2025-2026 peste 4.400 de avertismente despre activități potențial malițioase, cu aproape 80% mai multe decât cu un an înainte, și că AI face atacurile mai rapide și mai convingătoare. David Bradbury, vicepreședintele autorității de supraveghere prudențială APRA, a avertizat că un atac amplificat de AI „ar putea începe efectiv să golească conturile oamenilor” din sistemul de pensii private (superannuation).
Autoritățile se pregătesc pentru ce poate fi mai rău. Miniștrii de finanțe și guvernatorii băncilor centrale din G7 au convenit pe 16 octombrie să organizeze exerciții care simulează atacuri cibernetice cu AI asupra băncilor, iar Banca Centrală Europeană le-a cerut băncilor din zona euro să predea până la sfârșitul lui octombrie planuri de apărare împotriva atacurilor bazate pe AI, a relatat Reuters.